SquidC5: AI-natywny, samodzielnie hostowany serwer zespołu C5 dla czerwonych zespołów
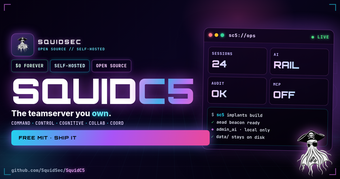
SquidC5 z SquidSec to zespół serwerów C5, który stawia na bezpieczeństwo i jest natywny dla AI, przeznaczony do autoryzowanych operacji red team i testów penetracyjnych. Działa jako serwer hostowany samodzielnie, który wbudowuje agentów AI w przepływy pracy dowodzenia i kontroli, aby koordynować działania i komunikację zespołową za pomocą ustandaryzowanego interfejsu. Narzędzie jest skierowane do profesjonalnych operatorów bezpieczeństwa, którzy wymagają lokalnej kontroli danych zaangażowania i zautomatyzowanej koordynacji w kontrolowanych środowiskach testowych.
Jakie zadania można faktycznie wykonać za pomocą tego narzędzia?
SquidC5 działa jako zespół serwerów natywnych AI, mający na celu koordynację działań w zakresie bezpieczeństwa ofensywnego wśród operatorów i narzędzi, produkując zorganizowane sekwencje poleceń i zarządzane przez agenta przepływy pracy. Jego architektura odpowiada pięciu filarom C5: Dowodzenie, Kontrola, Kognitywność, Współpraca i Koordynacja, które kierują sposobem dostarczania artefaktów koordynacji zespołowej. Typowe zastosowania to zaangażowania wielooperatorowe, skryptowe łańcuchy rozpoznania i eksploatacji oraz tworzenie audytowalnego rejestru operacyjnego do przeglądu po zaangażowaniu.
Jak niezawodne są zautomatyzowane działania koordynacyjne i kontrolne?
Narzędzie stosuje kontrole operacyjne, które kształtują, kiedy i jak działa automatyzacja, co wpływa na niezawodność generowanych działań. Protokół Kontekstowy Modelu (MCP) integruje standardowe wywołania agenta, podczas gdy administracyjne bramki zmniejszają przypadkowe wykonanie. Kluczowe zabezpieczenia obejmują:
- MCP wyłączony domyślnie, dopóki nie zostanie wyraźnie włączony
- INKO Sandbox do wykonania AI przez administratora
- Token-zweryfikowany interfejs użytkownika admina oraz silnik polityki i logowanie audytowe
Te zabezpieczenia wymagają świadomych decyzji administracyjnych przed wykonaniem automatyzacji o dużym wpływie, ograniczając niezamierzone zachowanie.
Jakie wejścia i ograniczenia wdrożeniowe wpływają na jego użycie?
Wdrożenie jest samodzielnie hostowane i dystrybuowane za pośrednictwem GitHub dla kontrolowanych środowisk bezpieczeństwa, więc zespoły dostarczają hosting i łączniki, które integrują się z ekosystemem MCP. Serwer celowo minimalizuje wystawione powierzchnie, bez publicznej dokumentacji OpenAPI i bez wildcard CORS domyślnie, co zmniejsza zewnętrzne wektory ataku, ale wymaga wstępnie skonfigurowanych integracji. Wejścia to zatem wywołania narzędzi i podpowiedzi agenta, które są zgodne z łącznikami kompatybilnymi z MCP dostarczanymi przez zespół.
Czy pasuje do profesjonalnych przepływów pracy zespołu red i praktyk OPSEC?
Programista stworzył projekt dla profesjonalnych zespołów red i testerów penetracyjnych, którzy działają w ramach formalnych kontroli OPSEC. Skupienie projektu na samodzielnym hostingu, bramkowanym dostępie administracyjnym i logowaniu audytowym odpowiada przepływom pracy emulacji przeciwnika stosowanym przez doświadczonych operatorów. Organizacje, które utrzymują środowiska stagingowe, kontrolę zmian i nadzór polityki, czerpią największą wartość operacyjną z modelu zarządzania serwerem.
Najlepsze dla zdyscyplinowanych zespołów z hostingiem i zarządzaniem
SquidC5 jest praktyczną opcją dla profesjonalnych zespołów red, które wymagają koordynacji AI w siedzibie i ścisłej kontroli OPSEC. Projekt zakłada, że zespoły zapewniają hosting, zarządzanie i nadzór administracyjny, więc organizacje bez tych praktyk otrzymują mniej natychmiastowej wartości. Zaplanuj konfigurację i dostosowanie polityki przed operacjami na żywo, aby uzyskać przewidywalne, audytowalne zachowanie automatyzacji.